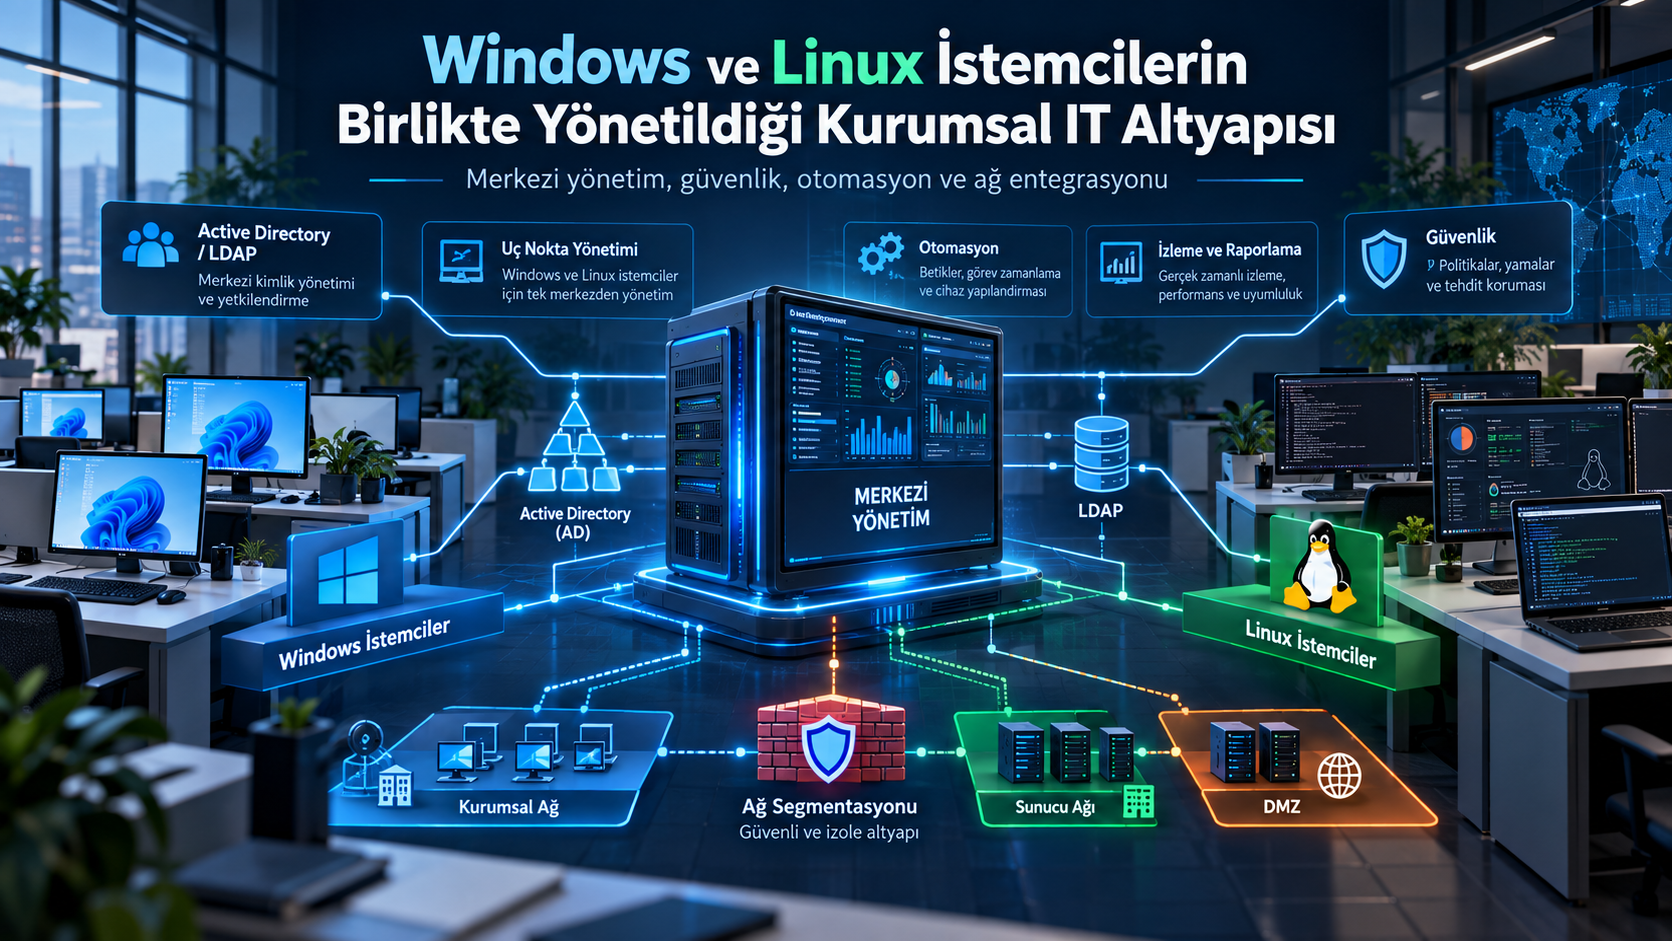
Windows ve Linux İstemcilerin Birlikte Yönetildiği Kurumsal IT Altyapısı Nasıl Kurulur?
Günümüzde kurumsal yapılarda yalnızca Windows bilgisayarların kullanıldığı homojen sistemlerle karşılaşmak giderek zorlaşıyor. Bir kurum içerisinde Windows istemciler, Linux tabanlı terminaller, sunucular, yazıcılar, barkod cihazları ve farklı amaçlarla kullanılan birçok ağ cihazı aynı anda çalışabiliyor.
Bu noktada IT ekiplerinin en önemli problemlerinden biri ortaya çıkıyor:
Farklı işletim sistemlerine sahip yüzlerce veya binlerce cihaz nasıl merkezi, güvenli ve sürdürülebilir şekilde yönetilebilir?
Bu yazıda Windows ve Linux istemcilerin aynı kurumsal altyapı içerisinde nasıl yönetilebileceğini; kimlik doğrulama, ağ yapısı, yazılım dağıtımı, uzaktan yönetim, envanter ve güvenlik başlıkları üzerinden inceleyeceğiz.
1. İlk Adım: Merkezi Kimlik Yönetimi
Kurumsal bir yapıda kullanıcıların her bilgisayar için ayrı kullanıcı hesabına sahip olması ciddi bir yönetim problemi oluşturur.
Örneğin bir kurumda:
2.000 kullanıcı,
1.500 Windows bilgisayar,
500 Linux istemci
olduğunu düşünelim.
Her cihaz üzerinde ayrı ayrı kullanıcı oluşturmak hem zaman kaybına hem de güvenlik problemlerine neden olur.
Bu nedenle merkezi bir kimlik yönetim sistemi kullanılması gerekir.
Windows ağırlıklı yapılarda bunun en yaygın örneği:
Microsoft Active Directory Domain Services – AD DS
sistemidir.
Active Directory sayesinde kullanıcılar merkezi olarak oluşturulabilir, yetkilendirilebilir ve bilgisayarlar domain ortamına dahil edilebilir.
Örnek bir yapı:
                    Active Directory
                          │
                 ┌────────┴────────┐
                 │                 │
             Windows            Linux
             Clients            Clients
                 │                 │
              Domain            LDAP /
              Login             Kerberos
Windows bilgisayarların domain'e dahil edilmesi oldukça standarttır.
Linux istemcilerde ise LDAP, Kerberos, SSSD veya Samba gibi teknolojiler kullanılarak Active Directory ile entegrasyon sağlanabilir.
Böylece kullanıcı Linux bilgisayarda da kendi kurumsal kullanıcı adı ve şifresiyle oturum açabilir.
2. Linux İstemcilerin Active Directory'ye Dahil Edilmesi
Linux sistemlerin kurumsal ortamlarda kullanılmasının en önemli avantajlarından biri esnek olmalarıdır.
Ancak yüzlerce Linux istemci kullanıldığında kullanıcı yönetiminin merkezi yapılması gerekir.
Bunun için sık kullanılan teknolojilerden bazıları şunlardır:
SSSD
Kerberos
LDAP
Samba / Winbind
realmd
Örneğin Ubuntu tabanlı bir sistemde Active Directory domain keşfi için:
realm discover firma.local
kullanılabilir.
Sistemin domain'e dahil edilmesi ise uygun yapılandırmada:
sudo realm join firma.local
şeklinde gerçekleştirilebilir.
Bu işlemden sonra kullanıcılar merkezi Active Directory hesaplarını kullanarak Linux bilgisayarlarda oturum açabilir.
Ancak gerçek kurumsal yapılarda yalnızca domain'e dahil etmek yeterli değildir.
Aynı zamanda şu konuların da planlanması gerekir:
Hangi kullanıcılar Linux sistemlerde oturum açabilir?
Hangi kullanıcıların sudo yetkisi olacak?
Kullanıcının home dizini nasıl oluşturulacak?
İnternet ve ağ erişim politikaları nasıl uygulanacak?
Kullanıcı oturumu kapattığında hangi veriler korunacak?
Bu nedenle kimlik yönetimi sadece kullanıcı adı ve şifre yönetimi olarak düşünülmemelidir.
3. Windows Tarafında Group Policy Yönetimi
Windows istemcilerin en büyük avantajlarından biri merkezi Group Policy – GPO yönetimidir.
Group Policy sayesinde yüzlerce bilgisayarda aynı anda birçok yapılandırma gerçekleştirilebilir.
Örneğin:
USB kullanımını engelle
        ↓
Control Panel erişimini sınırla
        ↓
Masaüstü ayarlarını belirle
        ↓
Windows Firewall politikası uygula
        ↓
Kurumsal uygulamaları yapılandır
Bütün bunlar merkezi olarak uygulanabilir.
Bir kullanıcının bilgisayarını tek tek yapılandırmak yerine Active Directory üzerinde oluşturulan Organizational Unit yani OU yapıları kullanılabilir.
Örneğin:
FIRMA.LOCAL

├── Merkez
│   ├── Bilgi İşlem
│   ├── İnsan Kaynakları
│   └── Muhasebe
│
├── Şubeler
│   ├── Şube-01
│   └── Şube-02
│
└── Sunucular
Her OU için farklı politikalar uygulanabilir.
Bu yaklaşım özellikle büyük yapılarda sistem yönetimini ciddi ölçüde kolaylaştırır.
4. Merkezi Endpoint Yönetimi
Active Directory kullanıcı ve politika yönetimi açısından oldukça güçlüdür fakat modern kurumlarda tek başına yeterli olmayabilir.
IT ekiplerinin aynı zamanda cihazların durumunu görebilmesi gerekir.
Örneğin:
Bilgisayar açık mı?
İşletim sistemi sürümü nedir?
Hangi yazılımlar yüklü?
Diskte ne kadar boş alan var?
Son güvenlik güncellemesi ne zaman yapılmış?
Antivirüs aktif mi?
Cihazın IP adresi nedir?
Seri numarası nedir?
Bu noktada Endpoint Management sistemleri devreye girer.
Merkezi endpoint yönetimi sayesinde Windows ve Linux cihazlara ajan kurulabilir ve cihazlar tek bir panel üzerinden yönetilebilir.
Genel mimari şu şekilde düşünülebilir:
                  Endpoint Server

                        │
          ┌─────────────┼─────────────┐
          │             │             │
       Windows        Linux         Server
       Clients        Clients       Systems
          │             │             │
       Agent          Agent         Agent
Bu sistemler üzerinden:
Yazılım kurulabilir,
Script çalıştırılabilir,
Dosya gönderilebilir,
Güncelleme yapılabilir,
Bilgisayar yeniden başlatılabilir,
Envanter bilgileri alınabilir,
Uzaktan bağlantı gerçekleştirilebilir.
Bu da IT ekibinin operasyonel yükünü ciddi şekilde azaltır.
5. Yazılım Dağıtımı Nasıl Yapılmalı?
Kurumsal IT ortamlarında sık karşılaşılan senaryolardan biri yazılım güncellemesidir.
Örneğin kurum içerisinde 800 bilgisayarda kullanılan bir Java uygulamasının yeni sürümünün çıktığını düşünelim.
Manuel yöntemde IT personelinin:
Bilgisayara bağlanması,
Uygulamayı kapatması,
Eski dosyayı silmesi,
Yeni dosyayı kopyalaması,
Uygulamayı tekrar çalıştırması
gerekebilir.
800 bilgisayar için bu yaklaşım sürdürülebilir değildir.
Bunun yerine merkezi bir script kullanılabilir.
Windows tarafında örneğin PowerShell:
Stop-Process -Name "Uygulama" -Force -ErrorAction SilentlyContinue

Remove-Item "C:\Application\uygulama.jar" -Force

Copy-Item "\\server\software\uygulama.jar" `
"C:\Application\uygulama.jar"

Start-Process "java.exe" `
-ArgumentList "-jar C:\Application\uygulama.jar"
Linux tarafında benzer işlem Bash ile gerçekleştirilebilir:
#!/bin/bash

pkill -f uygulama.jar

rm -f /opt/application/uygulama.jar

cp /network/software/uygulama.jar \
/opt/application/uygulama.jar

java -jar /opt/application/uygulama.jar &
Bu script merkezi endpoint yönetim sistemi üzerinden cihazlara gönderilebilir.
Böylece saatler hatta günler sürebilecek bir işlem otomatik hale getirilebilir.
6. Windows ve Linux İçin Ortak Yönetim Mantığı
İşletim sistemleri farklı olsa bile kurumsal yönetim mantığı aslında aynıdır.
Her cihaz için şu yaşam döngüsü oluşturulmalıdır:
Cihaz Kurulumu
      ↓
Ağa Dahil Etme
      ↓
Domain / LDAP
      ↓
Endpoint Agent
      ↓
Güvenlik Politikaları
      ↓
Yazılım Kurulumları
      ↓
Envanter
      ↓
Monitoring
      ↓
Güncelleme
Bu yapı standartlaştırıldığında yeni bir bilgisayarın hazırlanması da çok daha kolay hale gelir.
Örneğin yeni bir bilgisayar IT birimine geldiğinde manuel olarak 20 farklı işlem yapmak yerine belirli bir kurulum süreci uygulanabilir.
7. Network Yapısı da Merkezi Yönetimin Parçasıdır
İstemci yönetimini yalnızca bilgisayar yönetimi olarak düşünmek doğru değildir.
Ağ tasarımı da sistemin önemli bir parçasıdır.
Kurumsal yapılarda farklı cihaz grupları için VLAN kullanılması oldukça yaygındır.
Örnek:
VLAN 10    Yönetim

VLAN 20    Kullanıcı Bilgisayarları

VLAN 30    Sunucular

VLAN 40    Yazıcılar

VLAN 50    IoT Cihazları

VLAN 60    Misafir Ağı
Bu yapı sayesinde ağ trafiği segmentlere ayrılabilir.
Örneğin kullanıcı bilgisayarlarının doğrudan kritik sunucu ağına erişmesi engellenebilir.
Firewall kuralları üzerinden yalnızca gerekli portlara izin verilebilir.
Bu yaklaşım hem güvenliği artırır hem de ağ yönetimini kolaylaştırır.
8. DHCP ve DNS Yönetimi
Kurumsal ağların temel bileşenlerinden ikisi DHCP ve DNS servisleridir.
DHCP cihazlara otomatik olarak:
IP adresi,
Gateway,
DNS adresi,
Subnet bilgisi
dağıtabilir.
DNS ise sistemlerin IP yerine isimlerle haberleşebilmesini sağlar.
Örneğin kullanıcı:
10.10.20.15
adresine erişmek yerine:
uygulama.firma.local
adresini kullanabilir.
Active Directory ortamlarında DNS yapısının doğru çalışması özellikle önemlidir.
Domain authentication, Group Policy ve birçok kurumsal servis DNS'e bağımlıdır.
9. Envanter Yönetimi
Büyük IT altyapılarında en çok göz ardı edilen konulardan biri envanterdir.
Ancak IT ekibinin şu sorulara hızlı şekilde cevap verebilmesi gerekir:
Bu bilgisayar hangi kullanıcıda?
Hangi lokasyonda?
Seri numarası nedir?
Hangi monitör bağlı?
Hangi switch üzerinden ağa çıkıyor?
Garanti tarihi ne zaman bitiyor?
Hangi yazılımlar yüklü?
Bunun için merkezi bir IT envanter sistemi oluşturulmalıdır.
Örnek kayıt:
Bilgisayar: PC-10253

Lokasyon:
B Blok / Kat 2 / Oda 215

IP:
10.20.15.45

İşletim Sistemi:
Windows 11

Monitör:
Samsung 24"

Yazıcı:
Brother Network Printer

Kullanıcı:
DOMAIN\kullanici

Durum:
Aktif
Bu bilgiler endpoint yönetim sistemlerinden otomatik alınabildiği gibi kurumun kendi geliştirdiği envanter sistemlerinde de tutulabilir.
10. Uzaktan Yönetim
Kurumsal IT ekiplerinde fiziksel olarak her cihazın yanına gitmek mümkün değildir.
Bu nedenle uzaktan yönetim altyapısı kritik öneme sahiptir.
Windows tarafında:
Remote Desktop
PowerShell Remoting
Endpoint Management araçları
kullanılabilir.
Linux sistemlerde ise:
SSH
VNC
RDP
Remmina
FreeRDP
gibi teknolojiler kullanılabilir.
Ancak uzaktan yönetim servisleri doğrudan internete açılmamalıdır.
Kurumsal yapılarda erişim:
IT Personeli
      ↓
VPN
      ↓
Firewall
      ↓
Management Network
      ↓
Client
gibi kontrollü bir yapı üzerinden gerçekleştirilmelidir.
11. Loglama ve Monitoring
Bir sistem çalışıyor diye sağlıklı çalışıyor anlamına gelmez.
Kurumsal IT altyapısında monitoring sistemleri kullanılmalıdır.
Örneğin aşağıdaki durumlar takip edilebilir:
CPU kullanımı %95 üzerinde mi?

RAM kullanımı yüksek mi?

Disk dolmak üzere mi?

Server erişilebilir mi?

Network bağlantısı kesildi mi?

Bir servis durmuş mu?

Cihaz uzun süredir güncelleme almamış mı?
Sistem belirli eşiklere ulaştığında IT ekibine otomatik bildirim gönderilebilir.
Böylece kullanıcı arayıp:
"Sistem çalışmıyor."
demeden önce problem tespit edilebilir.
Bu yaklaşım IT operasyonlarını reaktif yapıdan proaktif yapıya dönüştürür.
12. Güvenlik En Önemli Katmanlardan Biridir
Merkezi yönetimin avantajları olduğu kadar riskleri de vardır.
Bir yönetim hesabının ele geçirilmesi durumunda saldırgan yüzlerce cihaza erişebilir.
Bu nedenle özellikle yönetici hesaplarında:
Multi-Factor Authentication,
Role Based Access Control,
Ayrı yönetici hesapları,
Güçlü parola politikaları,
Merkezi loglama,
Minimum yetki prensibi
uygulanmalıdır.
Örneğin günlük kullanılan kullanıcı hesabı ile domain administrator hesabının aynı olması iyi bir yaklaşım değildir.
IT personeli günlük işlemleri standart kullanıcı hesabı ile gerçekleştirmeli, yönetim işlemlerinde ise ayrı yetkili hesap kullanmalıdır.
13. Otomasyonun Önemi
Modern IT departmanlarında önemli olan yalnızca problemi çözmek değildir.
Aynı problemin tekrar oluşmasını engelleyecek veya çözümünü otomatik hale getirecek sistem geliştirmek gerekir.
Örneğin bir IT çalışanının her gün yaptığı işlem:
Bilgisayara bağlan
↓
Dosya indir
↓
Eski dosyayı sil
↓
Yeni dosyayı kopyala
↓
Servisi yeniden başlat
şeklindeyse bu işlem otomasyona adaydır.
PowerShell, Bash ve Python gibi araçlarla bu süreçler otomatikleştirilebilir.
İyi tasarlanmış bir IT altyapısında insan müdahalesi yalnızca gerekli durumlarda yapılmalıdır.
Örnek Kurumsal Mimari
Windows ve Linux sistemlerin birlikte bulunduğu örnek bir altyapı aşağıdaki gibi olabilir:
                       INTERNET
                           │
                       FIREWALL
                           │
                    CORE SWITCH
                           │
       ┌───────────────────┼───────────────────┐
       │                   │                   │
    SERVER VLAN         CLIENT VLAN        DEVICE VLAN
       │                   │                   │
       │              ┌────┴────┐          Yazıcılar
       │              │         │          IoT
       │           Windows    Linux         Terminaller
       │
       ├── Active Directory
       ├── DNS
       ├── DHCP
       ├── File Server
       ├── Endpoint Management
       ├── Monitoring
       └── Backup
Bu yapı kurumun büyüklüğüne göre çok daha karmaşık hale gelebilir.
Ancak temel mantık değişmez:
Kimlik, cihaz, ağ ve güvenlik yönetiminin merkezi hale getirilmesi.
Sonuç
Windows ve Linux istemcilerin birlikte kullanıldığı kurumsal bir IT altyapısını yönetmek ilk bakışta karmaşık görünebilir.
Ancak doğru mimari oluşturulduğunda iki işletim sistemi de aynı merkezi yönetim stratejisinin parçası haline getirilebilir.
Başarılı bir yapı için dört temel unsur öne çıkar:
Merkezi kimlik yönetimi, merkezi cihaz yönetimi, otomasyon ve güvenlik.
Active Directory ve LDAP ile kullanıcı yönetimi, endpoint management sistemleri ile cihaz yönetimi, PowerShell ve Bash ile otomasyon, VLAN ve firewall yapılarıyla ağ güvenliği sağlandığında oldukça güçlü ve sürdürülebilir bir altyapı oluşturulabilir.
IT operasyonlarında amaç her bilgisayara tek tek müdahale etmek değil, binlerce cihazı kontrollü şekilde tek bir sistemin parçası olarak yönetebilmektir.
Modern sistem ve network yönetiminin temelinde de tam olarak bu yaklaşım bulunmaktadır.